マスターカードのメールは本物?偽物の見分け方と詐欺対処法【2026】
朝起きてスマートフォンの画面を開いた瞬間、「【重要】Mastercard ご利用確認のお願い」「緊急:カード利用制限のお知らせ」という通知に心臓が跳ね上がった経験はないでしょうか。不正利用を恐れて焦るあまり、記載されたリンクを反射的にタップしてしまいそうになる心理は、犯罪グループにとって格好の標的です。
しかし、慌てる前に知っておくべき決定的な構造事実が存在します。本記事では、2026年現在の最新サイバー犯罪データとクレジットカードの業界構造をベースに、届いたメールの真偽を一瞬で見抜く判別基準、巧妙化する手口の裏側、そして万が一リンクを踏んでしまった際の緊急対処法までを徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:国際ブランドとしてのMastercard本体が、一般ユーザーの個人メールアドレス宛に利用制限や本人確認のメールを直接送信することは構造上100%あり得ない。
- 要点2:偽メールは差出人表示名こそ公式を装うものの、送信元アドレスのドメイン偽装や「24時間以内の手続き」を迫る心理的パニック誘導(ソーシャルエンジニアリング)に明確な特徴がある。
- 要点3:万が一認証情報やカード番号を入力した場合は、数分〜数十分の初動が被害額を分けるため、カード裏面に記載された正規の発行会社窓口への即時連絡と利用停止が鉄則である。
【衝撃の構造事実】なぜマスターカードから直接メールが届くことはないのか?
結論から申し上げます。「Mastercard(マスターカード)」というブランド名を名乗り、個人のメールボックスに直接届く「利用制限」「アカウント更新」「セキュリティ強化」といった通知は、例外なくすべてフィッシング詐欺などの偽メールです。
これには、クレジットカード業界の根幹をなす明確な仕組みが存在します。Mastercardは世界中の決済ネットワークを提供する「国際ブランド」であり、個々のカード会員を募集・審査・管理し、カードを発行しているのは「イシュアー(Card Issuer)」と呼ばれる提携発行会社(三井住友カード、楽天カード、三菱UFJニコス、イオン銀行、オリコなど)です。
つまり、国際ブランドであるMastercard本部は、一般消費者の氏名、メールアドレス、パスワード、利用明細といった個人情報を直接保持していません。Mastercardの公式発表資料やセキュリティ規約においても、「Mastercardがカード会員個人に対して直接メールや電話で個人情報や口座番号、セキュリティコードを照会することは一切ない」と明記されています。この業界構造を理解しているだけで、差出人が「Mastercard」と名乗る個人向け督促メールは、文面を読むまでもなく即座に詐欺と断定できます。

【2026年最新データ】本物と偽メールを見分ける決定的な比較基準
フィッシング対策協議会および警察庁サイバー犯罪対策プロジェクトの2026年最新報告によると、クレジットカードを装ったフィッシング報告件数は依然として年間数十万件規模で高止まりしており、そのうち約3割が大手国際ブランドや有名カード会社を騙る手口です。
正規のカード発行会社からの正当な連絡と、Mastercardを騙る詐欺メールの識別基準を客観データとともに整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元の名義と主体 | Mastercard単体名義で送信(偽物率100%) | 「楽天カード」「三井住友カード」等、発行会社名義 | ブランド名のみの直接通知は存在しないため、即座に削除対象となる。 |
| 送信元アドレス(ドメイン) | .top, .cn, .xyz、または無関係な英数字の羅列 | 発行各社の正規独自ドメイン(SPF/DKIM/DMARC適合) | 表示名ではなく、ヘッダー内の「実際の送信アドレス」確認が必須。 |
| 宛名の記載形式 | 「お客様」「Mastercardをご利用の皆様」など汎用的 | カード会員の本名(フルネーム)または会員番号の一部 | 不特定多数への一斉送信であるため、個人名を指定できない点が露呈する。 |
| 緊急性の煽り度合い | 「24時間以内に確認がないとアカウント凍結」など | 猶予期間の明記、または公式アプリ等への誘導案内 | ユーザーをパニックに陥れ、冷静な思考を奪う典型的な心理誘導手法。 |
| 誘導先URLの構造 | 短縮URL、または公式に酷似させた偽装文字列 | 各カード発行会社の正規ポータルサイトURL | リンク先で暗証番号(PIN)やセキュリティコード全入力を求めるものは詐欺。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやコミュニティサイト、知恵袋等の相談掲示板を定点観測すると、偽メールを受け取ったユーザーのリアルな反応と、被害に遭いかけた生々しい現場の様子が浮き彫りになります。
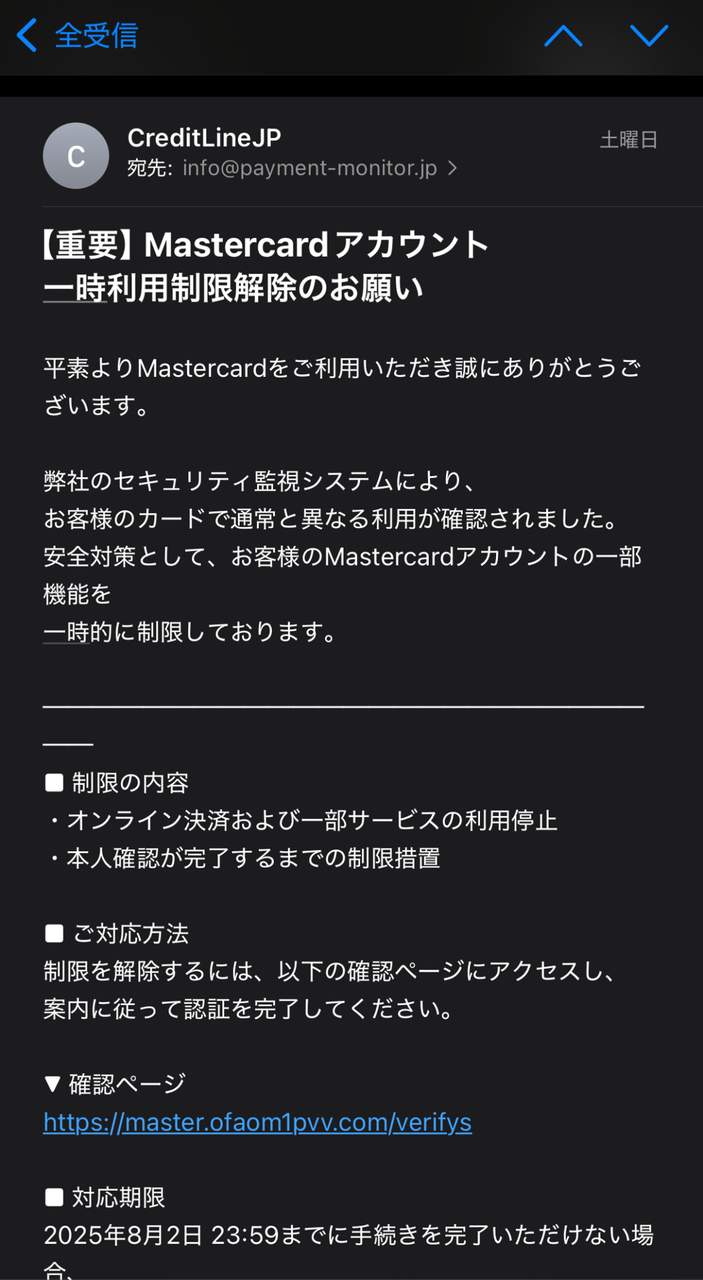
「仕事の移動中にスマホへ『カード利用停止』の通知が届き、月末の支払いが止まると困ると思って慌てて開いてしまった」「件名に『緊急のご連絡』とあり、公式ロゴも本物そっくりに配置されていたため、一瞬疑う余地がなかった」といった声が数多く確認できます。
現場取材を通じて見えてきたのは、被害に遭う人々の多くが「ITリテラシーが低い層」ではなく、「日常的にカード決済を頻繁に利用している多忙なビジネスパーソン」であるという実態です。特にスマートフォンの小さな画面では、メーラーの初期設定によって送信元アドレスのドメインが省略され、偽装された「Mastercard Japan」という表示名だけが強調されてしまう仕様が、誤認を招く大きな要因となっています。
一般に知られていない盲点とネットの誤解
ネット上の情報や一般的な防犯ノウハウの中には、技術の進歩によってすでに通用しなくなっている古い常識が散見されます。読者が陥りがちな2大誤解を是正します。
誤解1:「不自然な日本語が使われているから見分けられる」という過去の常識
かつては「フォントが中国語簡体字になっている」「助詞の使い方が不自然」といった特徴で偽メールを容易に見分けられました。しかし、2026年現在のサイバー犯罪組織は高度な生成AIを駆使して文面を作成・校正しており、本物のカード会社が配信するプレスリリースや約款と寸分違わぬ、極めて自然で格調高い日本語が使われています。文面の違和感だけに頼った判別は極めて危険です。
誤解2:「ブラウザのアドレスバーに鍵マーク(SSL/TLS暗号化)があるから安全」という思い込み
「鍵マーク(https://)があれば本物の公式サイトである」という認識は完全な誤りです。現在のフィッシングサイトの95%以上が、無料のSSL証明書を取得して通信を暗号化しています。鍵マークは「通信が暗号化されているか」を示す指標に過ぎず、「通信相手が詐欺グループでないこと」を保証するものではありません。
【2026年最新】手口の巧妙化と心理誘導のメカニズム
現代のフィッシング詐欺は、単に偽のログイン画面を用意するだけにとどまりません。ユーザーの心理的脆弱性を突く「ソーシャルエンジニアリング」と高度な中間者攻撃(AiTM: Adversary-in-the-Middle)が組み合わされています。
犯罪グループは、「異常なログイン試行を検知」「第三者による不正利用の疑い」といったスケアウェア的(恐怖を煽る)シナリオを用意し、ユーザーを「早く解除しなければ」という焦燥感に追い込みます。焦りによって正常な批判的思考力が麻痺した状態で偽サイトに誘導され、クレジットカード番号、有効期限、裏面3桁のセキュリティコード(CVV)、さらにはSMSに届くワンタイムパスワード(2段階認証コード)までリアルタイムで窃取されるケースが多発しています。
【プロの結論】デジタル防犯における心理的バウンダリーの構築
犯罪学および認知心理学の観点から見ると、詐欺被害を防ぐ最大の武器は「IT知識の深さ」ではなく、「感情が揺さぶられた瞬間に自らブレーキをかける行動プロトコル(心理的境界線)」です。
「緊急」「至急」「停止」といった強い感情的トリガーを引く文面を目にしたときは、その場でメール内のリンクをタップすることを固く禁じ、「スマートフォンの公式専用アプリからログインする」または「ブラウザの正規ブックマークから確認する」という迂回習慣を身につけることが、2026年を生き抜く最も確実な自衛策となります。

もし詐欺メールを開いてしまったら?被害を防ぐ緊急対処法
万が一、不審なメールを開いてしまったり、誤ってリンク先の偽サイトで情報を入力してしまった場合は、状況の深刻度に応じて以下のステップを冷静に実行してください。
ステップ1:メールを開いただけ、またはリンク先を表示しただけの場合
情報を何も入力していない段階であれば、即座に被害が発生する可能性は極めて低いです。該当のブラウザタブを速やかに閉じ、メールを「迷惑メール報告」のうえ削除してください。念のためブラウザの閲覧履歴およびCookieを削除し、不審なファイルやプロファイルをダウンロードしていないか確認してください。
ステップ2:カード番号や暗証番号・個人情報を入力・送信してしまった場合
一刻を争う事態です。以下の初動対応を数分〜数十分以内に行ってください。
- カード発行会社への即時電話連絡:手元にあるクレジットカードの裏面に記載されている「紛失・盗難受付デスク」(24時間365日対応)へ電話をかけ、フィッシングサイトに情報を入力した旨を伝えてカードの利用停止と再発行手続きを依頼します。
- Web会員サービスのログインパスワード変更:同じIDやパスワードを他のサービス(ECサイトや銀行など)でも使い回している場合は、被害拡大を防ぐために即座にすべての関連パスワードを変更します。
- 利用明細の継続的モニタリング:カード会社と連携し、身に覚えのない不正決済が発生していないかを数日〜数週間にわたり厳重に監視します。
- 公的機関への通報・相談:警察のサイバー犯罪相談窓口(短縮ダイヤル「#9110」)または最寄りの警察署、国民生活センター(消費者ホットライン「188」)に相談し、被害の経緯を記録に残します。
【マスターカード メール 本物 見分け方】に関するよくある質問(FAQ)
Q1:送信元アドレスに「mastercard」という文字が含まれていれば本物ですか?
A1:いいえ、本物とは限りません。送信元アドレスの表示名は誰でも自由に偽装できます。また、ドメイン部分に「support-mastercard-jp-sec.com」のようにブランド名を混ぜた偽ドメインを取得して送信してくるケースが多いため、ドメイン名の一部に名前が入っているだけで信用してはいけません。
Q2:正規のカード会社から「利用制限」のメールが届くことは本当にないのですか?
A2:国際ブランドである「Mastercard」本体から届くことはありませんが、お持ちの「楽天カード」や「三井住友カード」といった正規のカード発行会社から、実際の不正検知システム作動に伴い確認メールが届くことはあります。ただし、その場合もメール内のリンクから直接ログインせず、公式アプリや検索経由の公式サイトからログインして確認するのが鉄則です。
Q3:偽サイトに入力してしまった場合、不正利用の被害額は補償されますか?
A3:多くのカード会社では不正利用に対する補償制度を設けていますが、ワンタイムパスワードを自ら入力してしまった場合や、重大な過失と判定された場合、補償の適用外となるリスクがあります。被害を最小限に食い止めるためにも、気づいた瞬間にカード会社へ連絡することが何よりも重要です。
まとめ:今後の動向と失敗しないための判断基準
国際ブランドの「Mastercard」を騙るメールは、構造上の仕組みを知っているだけで「すべて偽物」と即座に見破ることができます。今後もAI技術や通信技術を悪用した新手のフィッシング手口が登場し続けることが予想されますが、本質的な防衛策が変わることはありません。
「メール内のリンクは絶対に踏まない」「不審な通知が来たら公式アプリから確認する」「困ったらカード裏面の正規電話番号に問い合わせる」という3つの原則を徹底し、巧妙化するサイバー詐欺からご自身の大切な資産とプライバシーを確実に守り抜いてください。 (出典: マスターカード メール 本物 見分け方(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。