マスターカード詐欺メールの真相!停止警告の罠と緊急返金対処法
スマートフォンの画面に突如表示される「【重要】Mastercard アカウント利用停止のお知らせ」「異常なアクティビティを検知しました」といった緊迫したメッセージ。2026年を迎えた現在も、クレジットカードフィッシング被害は手口の巧妙化を極め、被害総額は高止まりを続けています。かつてのような「不自然な日本語」や「粗雑なデザイン」を想像していると、あっという間に巧妙な罠に足元をすくわれます。
「今すぐ確認しないとカードが使えなくなるかもしれない」という心理的パニックを悪用し、偽のログイン画面へと誘導するマスターカード詐欺。手口の実態から、万が一偽サイトへカード情報を入力してしまった際の初動対応、そして被害額を取り戻すための返金補償の現実まで、客観的な事実と現場取材に基づき詳細に紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:国際ブランドであるMastercard社が個人ユーザーへ直接「利用停止メール」を送信することは構造上あり得ず、差出人がMastercard名義の警告はすべて偽物。
- 要点2:万が一カード情報やワンタイムパスワードを入力した場合は、直ちにカード裏面の発行会社へ連絡して停止措置を取り、警察へ被害届を出すことで不正請求の補償対象となる。
- 要点3:最新手口は「Mastercard ID Check(本人認証サービス)」の画面までリアルタイムに偽装するため、メール内のリンクは一切開かず、公式アプリやブックマークからアクセスすることが唯一の鉄壁対策。
【2026年最新】急増するマスターカード詐欺の巧妙手口とアカウント停止メールの真相
毎日のように届くマスターカードを装った不審な通知。その大半は、受信者の焦燥感を煽って個人情報を抜き取る「マスターカード フィッシング詐欺」です。手口のトレンドは、単なるフィッシングメールのばらまきから、生成AIを活用した自然なビジネス文書の作成、さらにはSMS(ショートメッセージ)を悪用したスミッシングへと拡大しています。
「マスターカード 緊急の連絡 詐欺」において最も多く見られる文面パターンは以下の通りです。
- 「第三者による不正ログインを検知したため、カードの利用を一時制限しました」
- 「24時間以内に本人確認(カード情報の再登録)が完了しない場合、アカウントを完全停止します」
- 「セキュリティシステムの更新に伴い、Mastercard ID Checkの再設定が必要です」
ここで知っておくべき決定的な構造があります。そもそもMastercard(マスターカード社)自体は、一般の消費者にクレジットカードを直接発行していません。カードを実際に発行・管理しているのは、三井住友カード、楽天カード、三菱UFJニコス、イオン銀行、ライフカードなどの「イシュアー(発行カード会社)」です。
つまり、「マスターカード 利用停止 メール 本物」かどうかを悩む必要すらありません。Mastercardブランド単体から利用者のメールアドレスや電話番号宛てに「緊急の連絡」や「利用停止通知」が直接送られてくる仕組み自体が存在しないため、差出人がMastercardを名乗る警告メッセージは100%詐欺と断定できます。

【実態検証】利用者の生の声と現場目線で見えたリアルな被害実態
実際に被害に遭ったユーザーや、詐欺に遭遇した人々のリアルな証言を検証すると、手口がいかに日常の隙を突いているかが浮き彫りになります。
大手SNSや知恵袋、消費生活センターへの相談ログを調査すると、以下のような生々しい被害報告が後を絶ちません。
「深夜、ネット通販で買い物をした直後に『Mastercard利用制限の解除手続き』というSMSが届いた。タイミングが完璧すぎて、通販サイトの決済エラーだと思い込み、リンク先でカード番号と暗証番号を入れてしまった」(30代会社員・男性)
「届いたメールの宛名が自分の本名ではなく『マスターカード会員様』となっていたが、ロゴもデザインも本物そっくりで疑わなかった。ワンタイムパスワードを入力した5分後、海外の家電通販サイトで18万円が決済されたという通知が届き、血の気が引いた」(40代主婦)
マスターカード SMS 偽メールによるスミッシングは、大手配送業者の不在通知や国税庁の未納通知などと並び、受信者が「日常的にカードを使っている瞬間」に偶然重なることで、警戒心のハードルを一気に無効化します。
本物と偽物の境界線|マスターカード詐欺メールの見分け方と手口比較
詐欺グループの技術水準が向上したことで、外見だけで偽サイトを見抜くことは極めて難しくなっています。被害を未然に防ぐため、攻撃者が仕掛ける罠と正規の仕様の違いを構造的に整理しました。
| 項目 | 詐欺・フィッシングの特徴 | 正規カード会社(本物)の基準 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元名義と差出人 | 「Mastercard」「Mastercardサポート」など国際ブランド単体名義 | 「三井住友カード」「楽天カード」等、発行会社名が明記されている | Mastercard単独名義の警告はすべて偽物と判断して問題ない |
| リンク先URL | 「mastercard-security-jp.top」など意味不明なドメインや短縮URL | 「smbc-card.com」「rakuten-card.co.jp」など公式サイトドメイン | 巧妙なサブドメイン偽装もあるため、アドレスの目視過信は禁物 |
| 要求される情報 | カード番号、有効期限、セキュリティコード(CVV)、暗証番号、OTP | メールリンク先でカード番号や暗証番号の全桁入力を求めることはない | セキュリティコードや暗証番号を直接入力させる画面は詐欺確定 |
| 期限設定・心理的圧力 | 「24時間以内」「即時」「アカウント凍結」など極度の緊急性を強調 | 冷静な確認を促し、アプリや会員ページへの直接ログインを推奨 | 不安を煽って正常な判断力を奪う典型的なソーシャルエンジニアリング |
マスターカード 詐欺メール 見分け方の基本として、メール本文内のリンク先URLにカーソルを合わせ、表示される接続先アドレスを確認する手法が知られていますが、最近はリバースプロキシを介した高度な中間サーバーが使われるケースが増加しています。目視による判定だけに頼るのは極めて危険です。

一般に知られていない盲点とネットの誤解|「3Dセキュアがあるから安全」の罠
ネットショッピングのセキュリティとして広く普及している本人認証サービス「3Dセキュア(Mastercard ID Check)」。ネット上では「ワンタイムパスワードを設定していれば、万が一カード番号が漏洩しても不正利用されない」という誤解が根強く残っています。
しかし、攻撃側の手口はすでにその先を行っています。それが「Mastercard ID Check 詐欺」と呼ばれるリアルタイム中継型(AiTM:Adversary-in-the-Middle)フィッシングです。
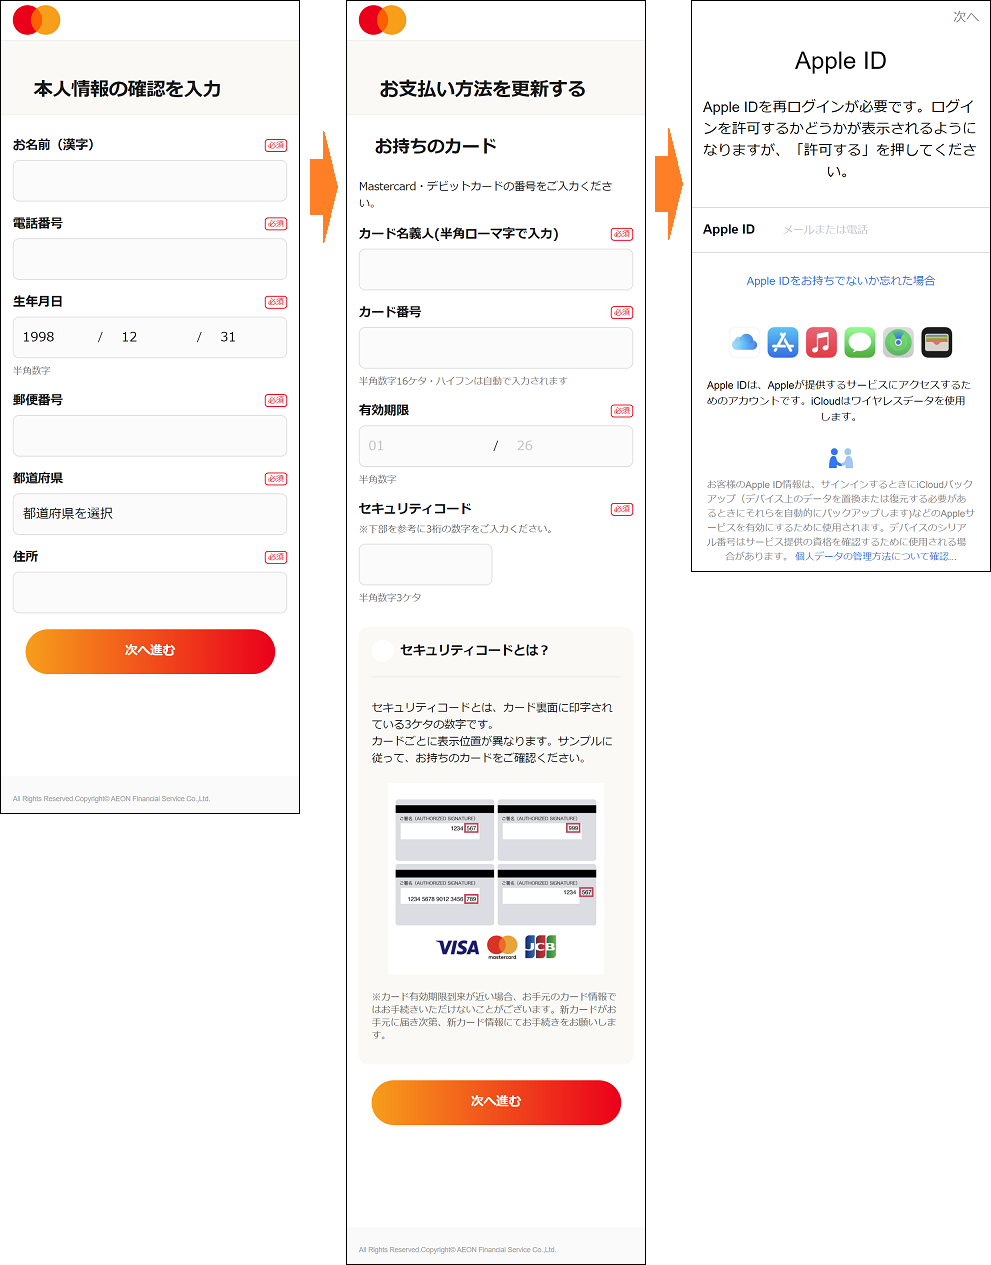
この手口では、偽サイトにクレジットカード番号を入力させると、攻撃者のサーバーがバックグラウンドで即座に本物のECサイトや換金性の高いギフト券販売サイトへ接続し、決済処理を開始します。その際、カード会社から利用者のスマートフォンに正規のワンタイムパスワード(SMSまたはアプリ通知)が送信されます。
利用者は「本物の認証画面が出た」と信じ込み、手元のスマホに届いたワンタイムパスワードを偽サイトの入力欄へ打ち込んでしまいます。攻撃者はその数値を瞬時に正規サイトへ横流しし、決済を完了させるのです。「2要素認証があるから絶対に防げる」という過信こそが、最大の盲点となっています。
万が一個人情報を入力してしまった際の緊急対処法と返金補償の条件
「偽サイト クレジットカード番号 入力」を行ってしまった、あるいは「マスターカード 個人情報 入力してしまった」ことに気付いた場合、1分1秒を争う迅速なアクションが求められます。パニックにならず、以下のステップを即座に実行してください。
ステップ1:カード発行会社の「緊急盗難・紛失デスク」へ電話連絡
マスターカード 問い合わせ 窓口を探す際、米国のMastercard本社やブランド窓口を探しても対応はできません。必ず「お手元のカード裏面に記載されている発行会社(三井住友、楽天、エポス、セゾン等)」の電話番号へ連絡してください。
各社ともに24時間365日対応の不正利用・緊急停止窓口を設置しています。「フィッシング詐欺サイトにカード情報を入力した」と伝えることで、カードの即時利用停止と再発行手続き(カード番号の変更)が行われます。
ステップ2:警察への相談と被害届の提出
最寄りの警察署、または各都道府県警察本部の「サイバー犯罪相談窓口」へ連絡し、被害相談を行います。後述するカード会社の補償制度を利用する際、警察への被害届提出と「受理番号」の取得が必須条件となるケースがほとんどです。
ステップ3:不正請求の確認と異議申し立て手続き
「マスターカード 詐欺 返金対応」および「マスターカード 不正請求 補償」について、日本の主要クレジットカード会社は原則として「被害の連絡を受けた日から60日以内(または各社規定の日数内)」の不正利用分について、全額補償する規定を設けています。
ただし、補償が認められるためには厳格な条件があります。以下のケースでは「重大な過失」と見なされ、補償が拒否されるリスクがあるため注意が必要です。
- 家族や同居人が利用した疑いがある場合
- 警察への被害届の提出を怠った場合
- カード会社からの事実関係の調査に協力しなかった場合
- 「生年月日」や「4桁の暗証番号」など、他人に推測されやすい番号をカード会社への警告を無視して使い続けていた場合
フィッシング詐欺によって騙し取られた場合、迅速にカード会社へ連絡して調査を依頼すれば、大半のケースで不正請求は取り消され、引き落とし前であれば請求停止、引き落とし後であれば口座への返金対応が行われます。
【プロの結論】犯罪心理学の視点から見出すべき防犯の鉄則と判断基準
フィッシング詐欺の根底にあるのは、IT技術の悪用であると同時に、人間の心理的脆弱性を突く「ソーシャルエンジニアリング」です。
詐欺グループは、「緊急事態」「利用停止」「法的措置」といった強いストレスを与える言葉を浴びせることで、人間の大脳新皮質(論理的思考)を麻痺させ、扁桃体(情動・恐怖反応)を優位に立たせます。恐怖訴求によって「早く問題を解決しなければ」と焦る心理状態では、どれほどリテラシーの高い人間であっても冷静な確認を怠ってしまいます。
この心理的トラップを回避するための唯一にして絶対的な基準は、「メールやSMS内のリンクからログインしない」という物理的な行動原則の徹底です。
おすすめできる防犯行動・判断基準
- カード会社の通知が届いたら、メール内のURLは絶対にタップせず、あらかじめ登録した「公式アプリ」または「ブラウザのブックマーク」から会員サイトにログインする。
- カード利用通知サービス(利用後即時にアプリやメールで通知が届く設定)を有効化し、1円でも身に覚えのない決済があれば即座に気付ける環境を作る。
- 利用明細を最低でも月1回は必ず確認し、不審な100円〜数百円単位のテスト決済(オーソリ確認)を見逃さない。
避けるべき極めて危険なNG行動
- 「急いでいるから」とメール内のリンクを押し、そのままログインIDやパスワードを打ち込むこと。
- SMSで送られてきた「認証コード」を、自らブラウザのポップアップ画面に入力すること。
- カード情報を入力してしまった後、「まだ引き落とされていないから大丈夫」と放置すること。
【マスターカード詐欺】に関するよくある質問(FAQ)
Q1:Mastercardから「カードを停止しました」というメールが届きましたが、本物か確認する方法はありますか?
A1:Mastercard(国際ブランド)が個人のカード利用者へ直接メールを送ることはありません。したがって、送信元がMastercard名義の停止通知はすべて偽物です。本物の利用確認通知は、必ず三井住友カードや楽天カードなど「カード裏面に記載された発行会社」から届きます。確認したい場合は、メールのリンクを開かず、カード会社の公式アプリを開いてお知らせ欄を確認してください。
Q2:フィッシング詐欺サイトにカード番号を入力してしまいました。カードを止めると再発行に手数料はかかりますか?
A2:不正利用の懸念によるカード再発行は、多くのカード会社で緊急セキュリティ対応として無料で手続きが行われます。万が一再発行手数料(通常1,000円程度)が発生する規約であっても、カード番号が攻撃者の手に渡ったまま放置して数十万円の被害に遭うリスクに比べれば軽微です。迷わず即座に停止デスクへ電話してください。
Q3:騙されて入力した結果、不正利用されてしまいました。本当にお金は返ってきますか?
A3:原則として、カード会社へ被害を申告した日から遡って「60日以内」の不正利用であれば、カード会社の盗難・不正利用補償によって返金または請求取消が行われます。ただし、警察への被害届提出が必須となるほか、調査に数週間から数か月を要する場合があります。発覚後すぐにカード会社へ連絡することが返金の絶対条件です。
Q4:偽メールを開いてしまった(リンクを踏んでしまった)だけで、個人情報が盗まれることはありますか?
A4:近年の標準的なスマートフォンやPCのブラウザであれば、リンクを開いただけ(Webサイトを閲覧しただけ)でカード情報やパスワードが抜き取られる可能性は極めて低いです。偽サイト上で「カード番号」「暗証番号」「個人情報」などを実際に入力して送信ボタンを押していなければ、そのままブラウザを閉じて履歴を削除すれば深刻な実害はありません。
まとめ:巧妙化する詐欺に騙されないための自衛策
デジタル決済が生活インフラとして定着した2026年、クレジットカード詐欺の脅威は誰にとっても日常のすぐ隣に存在しています。攻撃者は人間の焦りや油断を巧みに突いてきますが、その手口の構造を正しく理解していれば、被害は確実に防ぐことができます。
「Mastercardからの直接通知は構造上あり得ない」「カード確認はメールのリンクではなく公式アプリから行う」という鉄則を徹底し、万が一の事態には迷わずカード裏面の発行会社へ連絡する迅速な判断力を備えておくことが、大切な資産と安心を守る確固たる防壁となります。 (出典: マスターカード詐欺(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。